セキュリティ
保護は、アーキテクチャの一部です。
ソフトウェア、クラウドインフラ、データセンターのセキュリティを設計し、管理します。ネットワークや入退室管理も、同じ全体像の一部です。組織の運営のしかたに合わせて築く、ひとつのアーキテクチャです。
アーキテクチャを詳しく見るデジタルの境界
コントロールは、境界から始まります。
何が外部に露出しているか、誰が入れるのか、どこまで到達できるのか。いずれも設計上の判断です。外部との境界を評価し、リスクの封じ込めにつながる境界を定めます。
ソフトウェアの中に、保護を。
アプリケーションがデータと権限をどう扱っているかをレビューし、保護を設計と開発に組み込みます。
アプリケーションに到達しても、アクセスできるのは許可されたものだけ。
監視
注意を向けるべきところを見極める。
ひとつのシグナルだけで全体像がわかることは、めったにありません。ソフトウェアとインフラのイベントを共有のビューに集めることで、検出結果を文脈のなかで評価でき、対応の記録も残ります。
個別のイベントを結びつけ、検出結果を文脈のなかで評価できるようにします。
つながる空間
空間も、アーキテクチャの一部です。
ネットワークは、その場所がどう機能するかを左右します。Ubiquiti の UniFi システムを設計・設置・統合し、ネットワーク接続、入退室管理、映像セキュリティを、明確な境界と連携のとれた管理のもとで、全体のアーキテクチャに組み込みます。
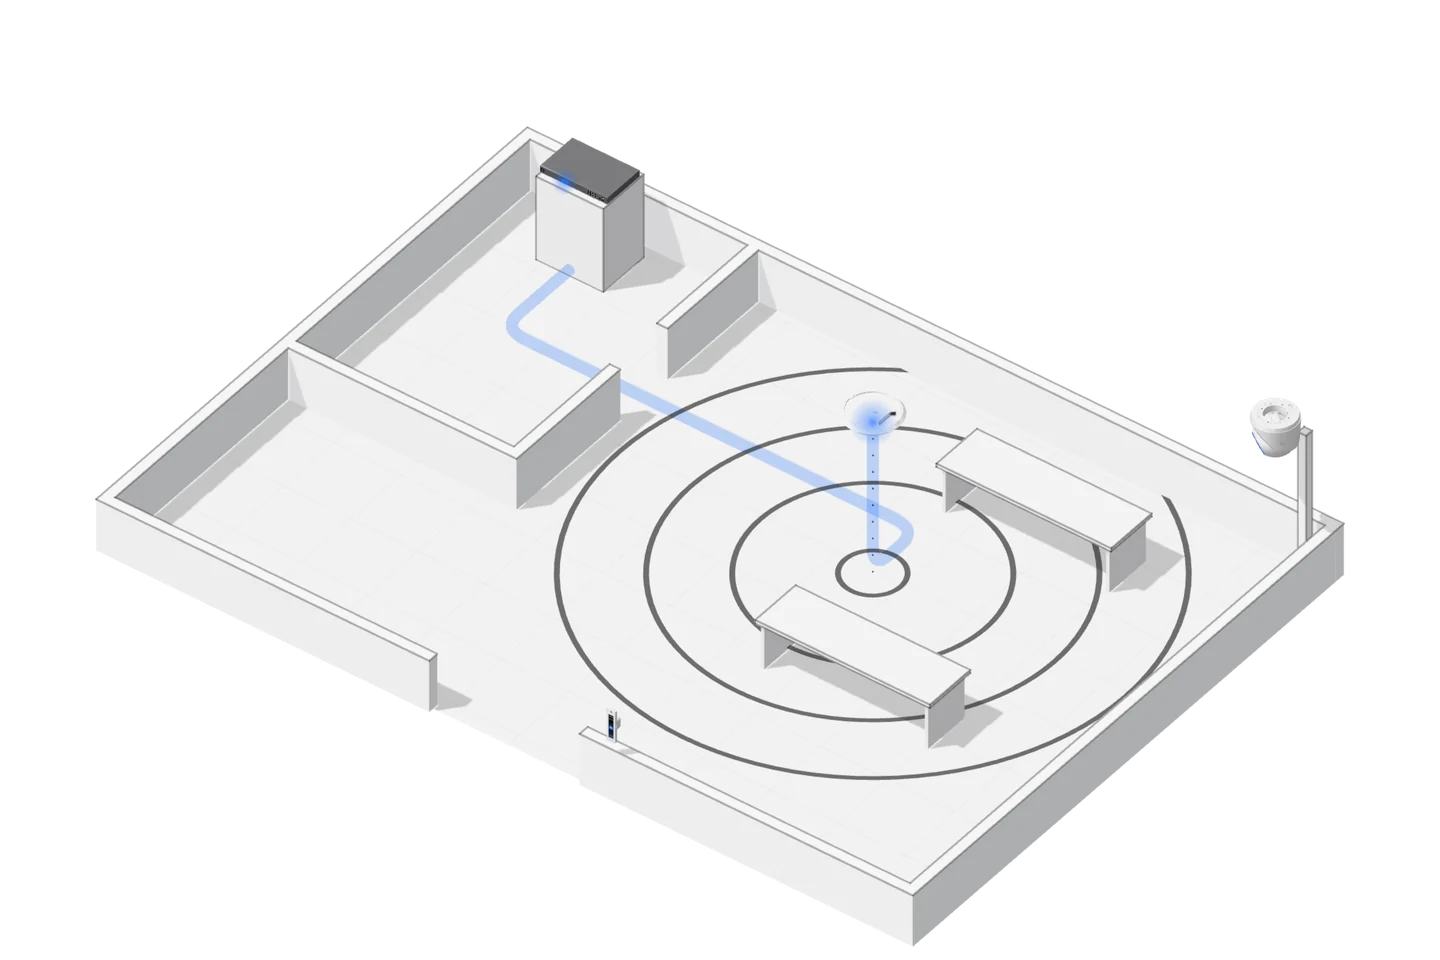
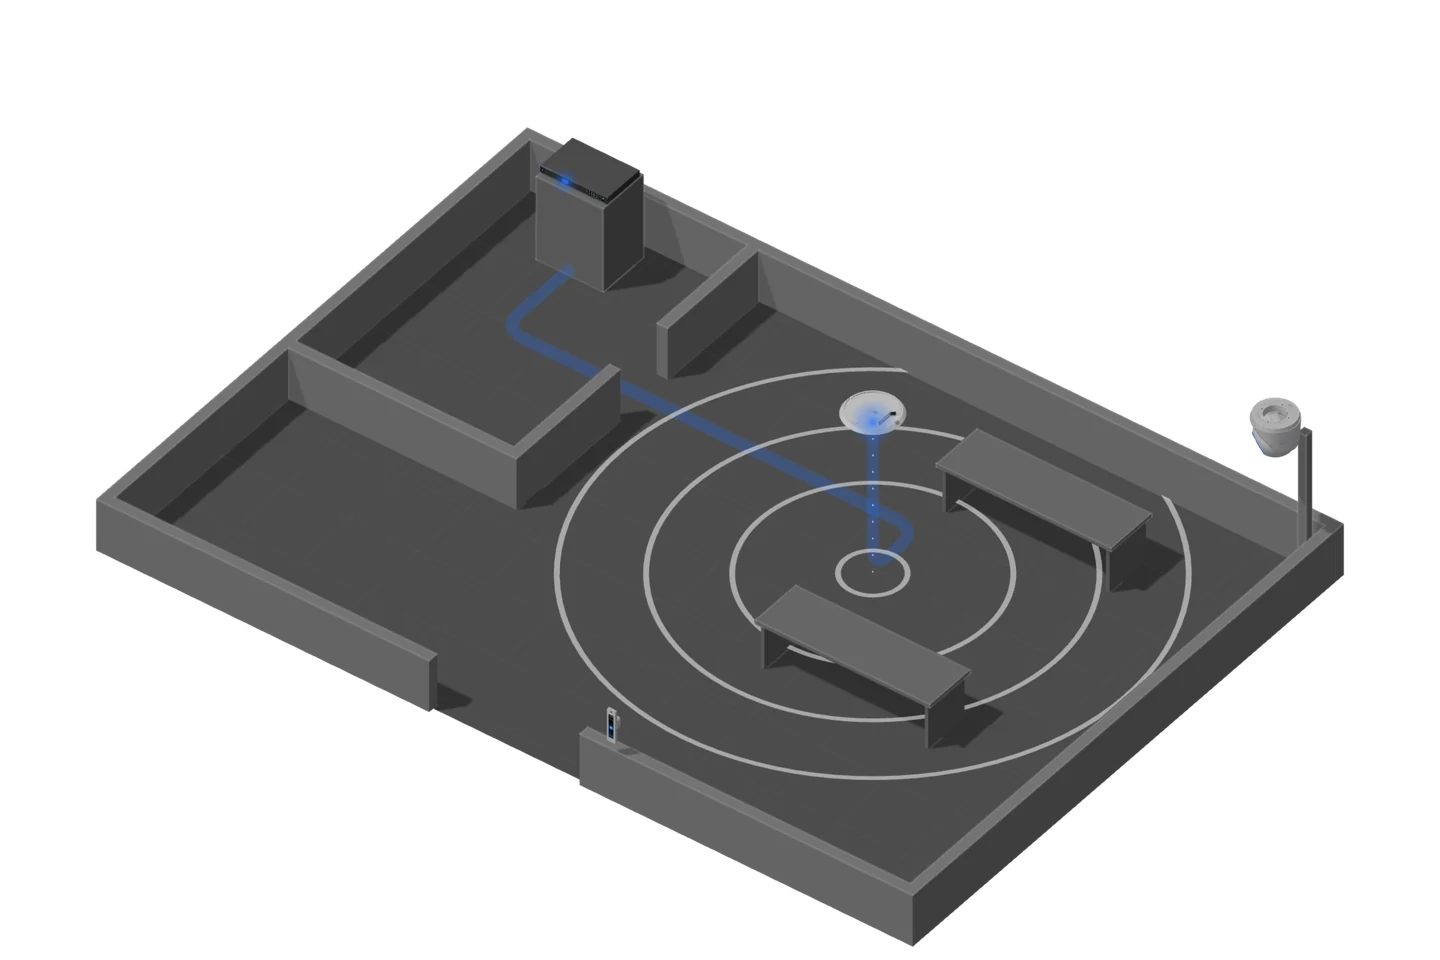
ネットワークはインフラから始まり、空間まで届きます。カバレッジとセグメンテーションは、アクセスが必要な場所に合わせて設計します。
説明用のアーキテクチャ例です。カバレッジと見通しは、設置ごとに設計・検証します。
継続性
次に起こることを見据えた設計。
システムが変わっても、セキュリティは一貫している必要があります。運用の継続性を計画してインフラを保守し、技術的な対策、責任、手順のつながりを保ちます。
継続計画は、中断が起きる前に代替策を定めます。
NIS2 への備えを支援。
組織のセキュリティ態勢の評価と、NIS2 の義務に必要な技術的・組織的対策の計画を支援します。